воскресенье, 6 апреля 2025 г.

 Alien vs. Predator


Pavel Durov vs. Elon Musk – kaks erinevat IT-juhtimise stiili

IT-maailmas on kaks vastandlikku juhtimisstiili. Ühel pool on suletud ja tagasihoidlik visionäär, kes ehitab oma tooteid eemal avalikkuse tähelepanust, vältides kommertsedu nimel kompromisse. Teisel pool on avatud ja ekspressiivne juht, kes ei muuda mitte ainult tehnoloogiat, vaid ka avalikku arvamust oma isikupärase stiili kaudu. Need kaks äärmust on hästi esindatud Pavel Durovi ja Elon Muski näol.


Pavel Durov – eraklik idealist

Durov on juht, kes väldib suuri korporatsioone ja massiturgu. Pärast lahkumist "VKontaktest" lõi ta Telegrami, mis püsib sõltumatuna ja on kaua olnud reklaamivaba. Ta ei esine avalikult, annab harva intervjuusid ja hoiab oma meeskonda varjus. Durov usub privaatsusse ja kasutajate andmete kaitsmisse, keeldudes koostööst valitsustega. Samuti hoiab ta Telegrami investeeringutest vaba, et säilitada täielik sõltumatus. Tema minimalistlik elustiil peegeldub ka ettevõtte põhimõtetes – eesmärk ei ole maksimaalne kasum, vaid vaba ja turvaline suhtlus.

Elon Musk – ekstravertne visionäär

Musk on täielik vastand. Tema juhtimisstiil põhineb pideval kasvul ja s
uurel avalikul tähelepanul. Tesla, SpaceX, Neuralink, xAI, X (Twitter) – ta juhib mitmeid ettevõtteid, tehes igast oma sammust globaalse sündmuse. Ta suhtleb otse inimestega, postitab ise sotsiaalmeediasse ja ei karda vastanduda. Tema eesmärk on muuta maailma, nihutada tehnoloogia piire ja tuua oma ideed võimalikult paljude inimesteni. Twitteri ostuga muutis ta selle kiiresti vastavalt oma nägemusele ja katsetab seal uusi ärimudeleid.

Ideoloogia vajab tähelepanu ja tähelepanu vajab ideid

Esmapilgul tunduvad Durov ja Musk vastandid. Kuid tegelikult näitavad mõlemad, et ilma avaliku tähelepanuta ei levi ka parimad ideed ning ilma sisulise visioonita on tähelepanu vaid tühine müra.
Durov, kuigi suletud isiksus, ilmub aeg-ajalt avalikkuse ette – olgu selleks siis harvad postitused, stiilsed fotod või põhimõttelised avaldused. Tema vaoshoitus on osa läbimõeldud strateegiast, sest ilma selleta tema ideed ei leviks. Musk, vastupidi, ei tee lihtsalt show'd – ta suudab panna miljoneid inimesi uskuma oma tulevikunägemusse ja tegutsema selle nimel.
Lõppkokkuvõttes on Durov ja Musk ühe mündi kaks külge. Mõlemad mõistavad, et ilma ideoloogiata kaotab toode oma hinge ja ilma tähelepanuta jääb ka parim idee märkamata.


https://www.theguardian.com/media/article/2024/aug/26/who-is-pavel-durov-billionaire-founder-telegram-mysterious-figure

https://dailyknowhow.medium.com/6-reasons-why-elon-musk-became-so-successful-e46e8edd29d9

среда, 2 апреля 2025 г.

 The Curious Case of Benjamin Button

Kuidas valida IT-haridust, kui oled 35 ja soovid karjääri vahetada?

Kui otsustasin IT-sse ümber õppida, kaalusin erinevaid haridusvõimalusi: klassikaline kõrgkoolidiplom, rakendus-/kutsekõrgkoolidiplom ja erialased kutsetunnistused (nt MS või Cisco sertifikaadid). Iga valik täidab erinevat rolli ja sobib sõltuvalt eesmärkidest ning olukorrast. Minu jaoks oli oluline pikaajaline perspektiiv ja põhjalik arusaam IT-st, mistõttu valisin ülikooli.

Ülikool pakub tugeva teoreetilise aluse ja laia silmaringi, mis aitab mõista IT-valdkonda tervikuna, mitte ainult ühte konkreetset tehnoloogiat või tööriista. See on kasulik neile, kes tahavad sektoris pikaajalist karjääri, liikuda kõrgemale ametipositsioonile või tegeleda keerukamate probleemidega, näiteks süsteemiarhitektuuri või küberturvalisusega. Lisaks annab ülikool ka muid eeliseid: see aitab arendada probleemilahendusoskust, kriitilist mõtlemist ja enesedistsipliini, mis on olulised igas valdkonnas. Samuti loob see võrgustiku – nii õppejõudude kui ka kaasüliõpilaste näol –, mis võib hiljem aidata töö leidmisel või projektides koostööd teha. Kuna mul on juba inseneriharidus ja tean, kuidas ülikoolis õppimine toimib, tundus see loogiline valik.

Rakendus- või kutsekõrgkoolidiplom võiks olla parem valik neile, kes soovivad kiiremini tööturule
siseneda ja praktilisi oskusi omandada. See sobib hästi neile, kes tahavad spetsialiseeruda näiteks tarkvaraarendusele, süsteemiadministreerimisele või andmebaasidele. Samas võivad erialased sertifikaadid olla kõige kiirem tee IT-sse, eriti kui inimesel on juba mõningane tehniline taust. Need sobivad hästi ka neile, kes soovivad lihtsalt oma olemasolevaid oskusi tõendada ja paremaid tööpakkumisi saada. TTÜ IT Kolledž võiks olla hea kompromiss, pakkudes rakenduslikku lähenemist ja tasakaalu teooria ning praktika vahel. Kokkuvõttes sõltub valik individuaalsetest eesmärkidest ja võimalustest, kuid mis tahes teed valides on oluline pidevalt areneda ja uusi oskusi omandada, sest IT-maailm muutub väga kiiresti.

вторник, 25 марта 2025 г.

 A Christmas Carol

Kolm litsentsi: raha, vabadus või tasakaal?

Tarkvaralitsentsi valik sõltub kahest olulisest tegurist: kasumi tähtsusest ja ideoloogilisest suunast (indiviidualism vs altruism). 

Ärivaraline litsents (EULA) – kontroll ja kasum ennekõike

GNU GPL (tugev copyleft) – vaba tarkvara ja koostöö esikohal

BSD (ilma copyleftita) – paindlik keskteel olev variant

EULA – maksimaalne kontroll ja kasum

Kui eesmärk on tulu teenimine ja konkurentsieelis, siis on suletud lähtekoodiga litsents parim valik. Kasutajad ei saa koodi muuta ega jagada, mis tagab ettevõttele suurema kontrolli. Näited: Microsoft Windows, Adobe tarkvara.

Plussid: maksimaalne kasum, tugev turukaitse.

Miinused: piiratud koostöö, aeglasem innovatsioon.

Sobib, kui soovid müüa tarkvara ja hoida kõik õigused endale.

GNU GPL – tarkvara peab jääma vabaks

GPL litsents nõuab, et kõik selle põhjal tehtud tarkvara jääks avalikuks. See toetab koostööd ja kiiret arengut, kuid teeb kasumi teenimise keeruliseks. Näited: Linux, LibreOffice.

Plussid: kogukonna panus, avatud lähtekood.

Miinused: ärikasutus keerulisem, kohustus jagada oma muudatusi.

Sobib, kui usud, et tarkvara peaks olema kõigile vabalt kättesaadav.

BSD – paindlik variant

BSD annab vabaduse kasutada tarkvara nii äriliselt kui ka avatud lähtekoodiga. Seda võivad kasutada ka suured firmad, kes ei pea oma muudatusi jagama. Näited: macOS kasutab BSD-d.

Plussid: paindlikkus, saab kasutada nii äris kui ka vabalt.

Miinused: ettevõtted võivad tarkvara sulgeda.

Sobib, kui soovid jagada koodi, kuid mitte piirata ärikasutust.


https://ms.codes/blogs/software-licensing/which-of-the-following-are-common-software-licenses

понедельник, 17 марта 2025 г.


 A Clockwork Orange

Üks suurimaid takistusi innovatsioonile on patendisõjad ja patendipõhised ülevõtmised. Kuidas see töötab? Suured korporatsioonid ostavad väiksemaid või isegi juba tuntud ettevõtteid, mitte selleks, et arendada nende tooteid, vaid selleks, et saada ligipääs nende patentidele. See annab suurfirma turul eelise – nad ei pea kartma konkurentsi, sest neil on varjatud relvana terve patendiportfell, mida nad saavad vajadusel kasutada. IT-sektoris on olnud mitmeid näiteid, kus see taktika tappis isegi edukad ja innovaatilised ettevõtted. Google ostis Motorola, et kaitsta Androidi – tegelikult said nad 17 000 patenti, samas kui telefonibränd müüdi hiljem edasi. Microsoft ostis Nokia mobiiliosakonna, mis tõi kaasa Symbian OS-i hääbumise, kuigi see oli tollal paljuski parem kui Android ja Apple’i lahendused. Suured
korporatsioonid ei soovi sageli neelatud toodet arendada, vaid pigem matta selle sügavale oma varasalve, et konkurentidele takistusi seada. Tavakasutajale tähendab see väiksemat valikut ja nõrgemat konkurentsi, mis ei ole pikas perspektiivis kasulik.


Teine ja palju paremini toimiv süsteem on litsentsimine. Isegi kui maailmas on riike ja ettevõtteid, kes kasutavad tarkvara või tehnoloogiat ilma litsentsita, on avatud litsentsid võimaldanud saavutada kahte olulist asja. Esiteks, ühiskond on hakanud aktsepteerima litsentsimise põhimõtteid ning paljud arendajad suudavad teenida raha isegi avatud lähtekoodiga tarkvaraga (nt Red Hat, Canonical). Teiseks, esialgne litsentsimata kasutamine võib viia innovatsioonini – kui uus tehnoloogia osutub edukaks, siis sageli hakatakse lõpuks sõlmima litsentsilepinguid või minnakse üle legaalsele kasutusele. Näiteks võime võtta mängumootorite maailma: varem kasutasid paljud arendajad Unreal Engine’i või Unity’d "katsetamiseks" ilma litsentsita, kuid kui nende mängud jõudsid turule, hakkasid nad ka ametlikke litsentse ostma. Hea litsentsimudel ei tapa innovatsiooni, vaid soodustab seda, pakkudes s
amal ajal ettevõtetele ja loojatele võimalust raha teenida ilma kogu süsteemi blokeerimata.


Päris mõnus ajalugu patendisõjast on siin : https://en.wikipedia.org/wiki/Smartphone_patent_wars

воскресенье, 16 марта 2025 г.

IT ajalugu muuseumis

Vahepeal külastasin Museo Nazionale della Scienza e della Tecnologia Leonardo da Vinci – lühidalt Milano Da Vinci muuseumit. Muuseum ise oli pigem tööstusele suunatud ja mitte nii põnev, aga siiski leidsin kaks eksponaati, mis on otseselt IT-ajalooga seotud.


 Jacquardi masin – sisuliselt võib seda pidada arvuti eelkäijaks. See masin suutis perforeeritud kaartide abil kududa erinevaid mustreid kangastele. Tegemist on ühe esimese automatiseerimise näitega, kus „tarkvara” asendas käsitöölisi, kes varem pidid mustreid käsitsi seadistama. Kuna olin IT-ajalooga veidi kursis, sain targalt kaasa rääkida ja kaasreisijatele natuke masina tausta seletada. 


IBM Italy tooted – minu jaoks ei olnud huvitav mitte konkreetne toode, sest see oli tüüpiline oma ajastu masin, vaid hoopis see, et IBM tegutses juba 1928. aastal Itaalias! 

вторник, 11 марта 2025 г.


Pulp Fiction

Kadunud netiketikomponent: enam pole internetisõdu?

Tundub, et internetisõjad on ajalugu. Või vähemalt mina ei kohta neid enam. See on ilmselt seotud echo chamber’itega – algoritmid lihtsalt ei suuna mulle sisu, mis võiks minu maailmapildiga tugevalt vastuolus olla ja tekitada kirgliku vaidluse. Samas esineb ikka sihtmärkidele suunatud trollirünnakuid, kus suur hulk inimesi tuleb kedagi ründama ja spämmima. Hea näide on pandeemia ajal teadlaste vastu suunatud rünnakud – antivakserid käisid teadlaste postituste all neid ründamas. Aga siin pole mõtet „sõda peatada“, sest:

See pole reaalne lahendus, see lihtsalt juhtub uuesti.


See on osa mängust – lõpuks saavad teadlased tänu sellele rohkem nähtavust ja suudavad oma sõnumit laiemale publikule viia.

Veel üks põhjus, miks see netiketi reegel on aegunud, on kaasaegsed raporteerimis- ja filtrisüsteemid. Kui keegi sind mängus või sotsiaalmeedias ründab, siis pole mõtet diskussiooni arendada – sa lihtsalt mute’id ja report’id teda ning platvorm tegeleb sellega. Paljudes keskkondades on see palju efektiivsem kui kunagine „ära mine internetisõtta“ soovitus.

Ja muidugi – kõige tähtsam netiketi reegel pole kunagi kadunud: ÄRA TOIDA TROLLI!  Enamasti polegi tegemist vaidlusega, vaid lihtsalt trollidega, kellele ei tasu tähelepanu anda.


Mida on tänapäeval vaja rohkem kui kunagi varem?

Ma olen ilmselt liiga kaua internetis olnud (mul oli kunagi 7-kohaline ICQ number!), aga ma ei suuda siiani kohaneda hääl­sõnumitega. Ma saan aru, miks inim
esed neid saadavad – neil on kiire, nad ei saa kirjutada, hääl tundub mugavam. Teoorias ei eelda see ka kohest vastust. Aga see on tüütu kahes olukorras:

Kui oled koosolekul, loengus või mujal, kus ei saa neid kuulata. Tekstsõnumi saab kiiresti lugeda ja vajadusel edasi lükata. Hääl­sõnumit ei saa vaikselt ja kiirelt töödelda – pead kas lahkuma või otsima kõrvaklapid. Kui sul pole kõrvaklappe ja pead kuulama läbi telefoni kõlari. Lisaks sinule kuulevad ka kõik teised, mis võib olla ebaviisakas ja ebamugav. Ja muidugi – hääl­sõnumites ei saa otsida. Ctrl+F ei tööta, nii et kui on vaja leida mingi oluline detail, tuleb terve asi uuesti läbi kuulata.

Sellepärast tundub, et netiketi reegel „austa teiste inimeste võrguühendust ja aega“ on nüüd isegi tähtsam kui varem. See peaks laienema ka sellele, kuidas teine osapool eelistab infot vastu võtta. Mitte kõigil pole mugav kuulata, mõned eelistavad lugeda.

http://dominiknitsch.medium.com/voice-messages-are-the-death-of-effective-communication-d37054c8d174

https://www.reddit.com/r/unpopularopinion/comments/z6sz0k/people_sending_voice_messages_instead_of_texting/

вторник, 4 марта 2025 г.

 Johnny Mnemonic

Kas Eesti liigub jälgimiskapitalismi poole?

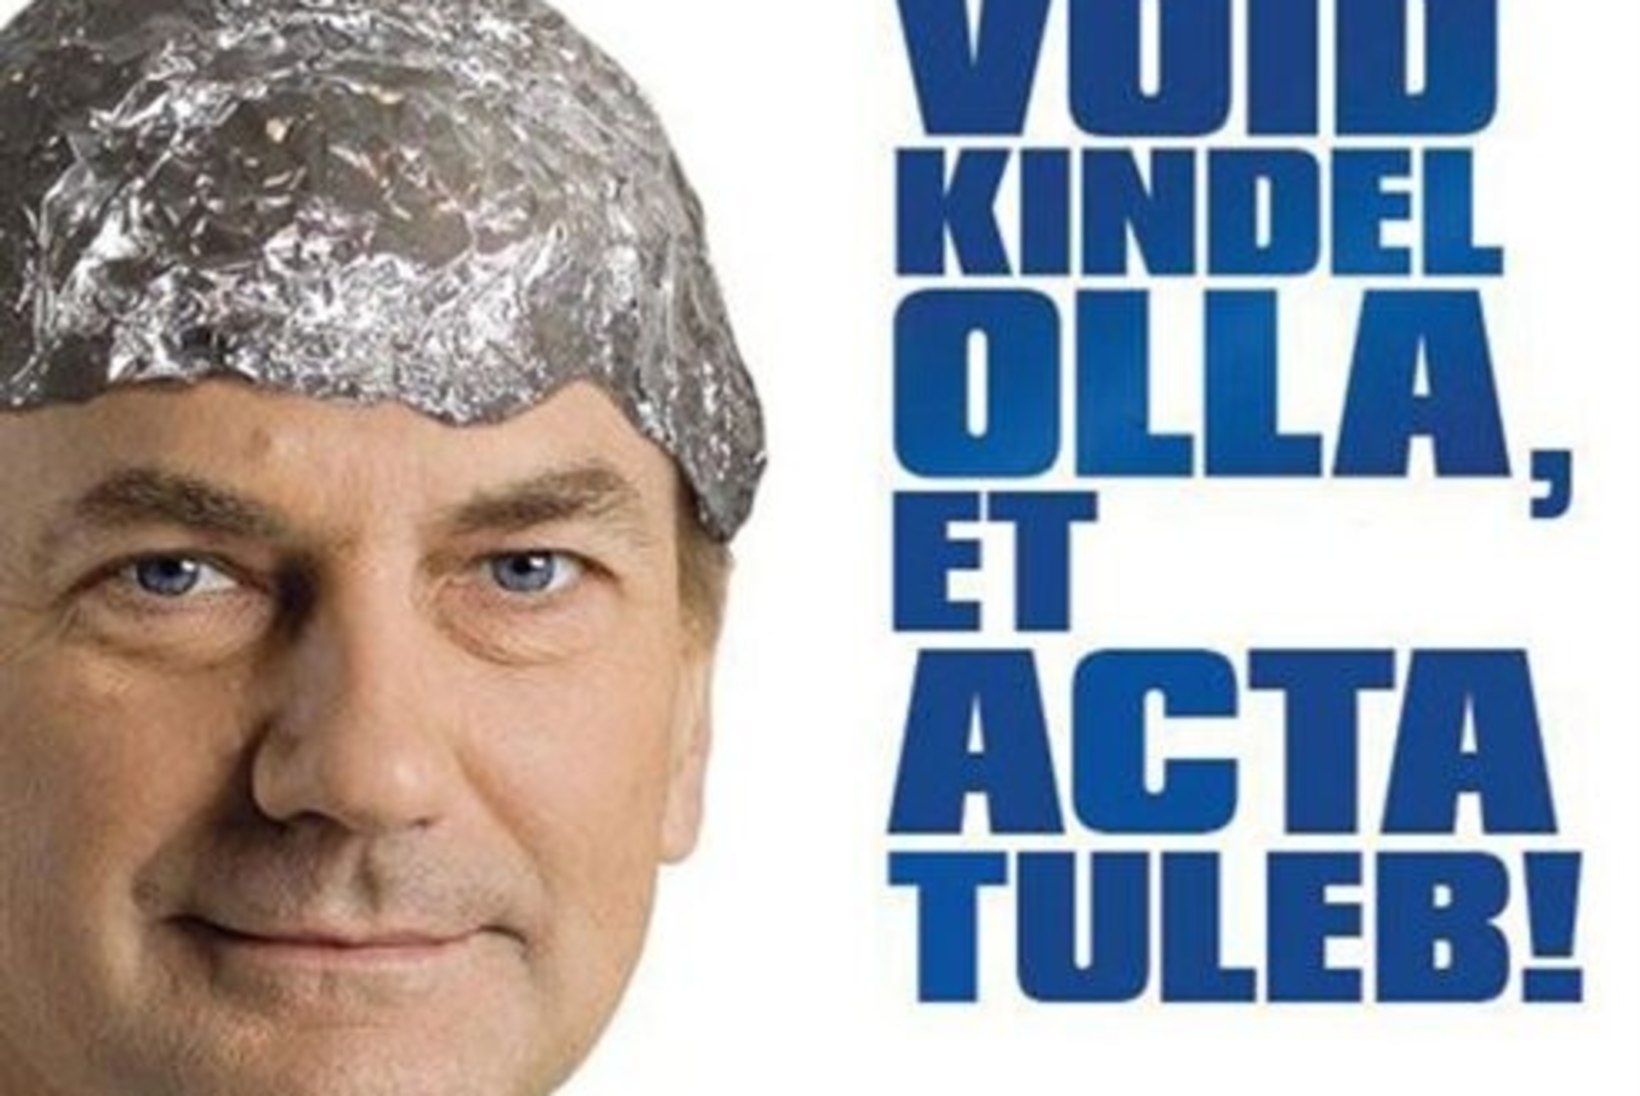
Üks kuulsamaid internetimeeme Eestis on härra Ansipi soovitus noortele ACTA vastu protestijatele panna pähe fooliummüts. See juhtus 2012. aastal ja on siiani sümboliks võitlusele internetivabaduse ja “suure venna” jälgimise vastu. Ei hakka siin ACTA detaile lahti võtma – seda ei võetud lõpuks vastu. Kuid see oli minu mäletamist mööda üks suuremaid avalikke debatte internetivabaduse ja jälgimise teemal.Eestis on olnud ka teisi olulisi juhtumeid, kus kas muutis riik andmekasutuse poliitikat või tõusis see teema suure tähelepanu alla.


Üks huvitav näide on kõnede metaandmete kogumine. Endiselt käib vaidlus selle üle, mida täpselt peavad operaatorid salvestama. Ühelt poolt on Euroopa Kohus selgelt öelnud, et
kõikide andmete massiline kogumine on ebaseaduslik ja see on vastuolus EL-i seadustega.Teiselt poolt arvavad justiits- ja siseministeerium, et mingisugune andmete säilitamine on vajalik julgeoleku tagamiseks.
Reaalsuses enamik Eesti elanikke ei tea, milliseid andmeid nende kohta kogutakse ja kuidas neid kasutatakse. Seni ei ole see toonud kaasa mingeid suuri skandaale, kuid probleemi täielikult unustada ei tohiks. Kui andmete kasutamise läbipaistvus ei parane, võib see tulevikus põhjustada suuri konflikte riigi ja kodanike vahel.

Teine huvitav teema on GDPR (Euroopa andmekaitsemäärus). Selle eesmärk on määratleda, kuidas andmeid hoitakse ja kasutatakse, ning kehtestada trahvid valesti käitlemise eest.Kuid reaalsus on see, et enamik veebilehti lihtsalt paneb ette teatise „Nõustun küpsistega“, millele enamik inimesi lihtsalt vajutab „OK“, ilma et nad tegelikult loeksid või mõtleksid, mida see tähendab.Veelgi enam, paljud väiksemad ettevõtted ei kontrolli üldse, kuidas nad andmeid töötlevad – kas neid kustutatakse, millal need anonüümseks muudetakse või kes nendele ligi pääseb. Ka järelevalve on väga nõrk, nii et reeglid on küll olemas, aga nende tegelik mõju on küsitav.

Mis saab edasi?


Valge stsenaarium: andmed ei ole probleem
Kasutajate teadmised ei suurene, kuid see pole probleem, sest suured andmelekked ei juhtu nii tihti.
Andmed muutuvad vähem väärtuslikuks, sest häkkerid keskenduvad suurematele sihtmärkidele.
Jätkub deklareeriv poliitika, kus seadused on paigas, kuid reaalne kontroll on leebe.

Must stsenaarium: tõsine andmekriis
Andmete hooletu käitlemine viib suure andmelekke või küberrünnakuni, mis mõjutab riiklikku julgeolekut või e-teenuseid. Võimalik, et mingil hetkel keegi ärkab ja midagi muutub – kas rangem seadusandlus või parem andmekaitsealane haridus.
Kuid kuna see on must stsenaarium, võib ka juhtuda, et midagi ei muutu ja pidevad andmelekked muutuvad tavalisteks nähtusteks.


https://www.delfi.ee/artikkel/63902195/fotod-fooliummutsist-on-saanud-toeline-hitt
https://www.riigiteataja.ee/akt/ESS